Phishing: Definition des Begriffs – das sollten Sie wissen
Zuletzt aktualisiert am 05.10.2026

Phishing ist eine der gängigsten Cyberattacken auf Unternehmen und birgt großes Schadenspotenzial. Moderne Technologien wie künstliche Intelligenz (KI) machen die Methoden immer raffinierter. Daher erkennen viele Personen die Betrugsmaschen nicht und werden Opfer teilweise gezielter Attacken. Wir erklären, was Phishing ist und warum Ihnen auch Smishing und Vishing bekannt sein sollten.
Was ist Phishing?
Phishing ist ein Sammelbegriff für verschiedene Arten der Kontaktaufnahme mit betrügerischer Absicht. Ziel von Phishing ist es, Menschen zu bestimmten Handlungen zu bewegen. Das kann z. B. die Weitergabe von vertraulichen Informationen oder die Installation von Malware (Schadsoftware) sein.
Meist setzen Kriminelle dazu Phishing-E-Mails ein. Diese sollen die Empfänger häufig dazu bringen, auf einen Link in der Nachricht zu klicken, der auf eine Phishing-Website führt. In der Regel werden die potenziellen Opfer unter einem Vorwand oder mit dem Hinweis auf eine vermeintlich dringende Angelegenheit aufgefordert, vertrauliche Informationen wie Passwörter oder Kontodaten anzugeben.
Diese betrügerischen Websites sehen denen vertrauenswürdiger Institutionen oft zum Verwechseln ähnlich. Geben Sie dort Ihre Daten ein, übermitteln Sie damit den Betrügern diese sensiblen Informationen. Auf diese Weise gelangen Kriminelle immer wieder in den Besitz geheimer Geschäftsdaten.
Um ihre Ziele zu erreichen, wenden die Betrüger Methoden des sogenannten Social Engineerings an. Im Unterschied zum klassischen Hacking zielt diese Strategie auf die Menschen in Ihrem Unternehmen – nicht auf Schwachstellen in der IT-Infrastruktur. Dabei werden Mitarbeiterinnen und Mitarbeiter getäuscht, unter Druck gesetzt oder anderweitig manipuliert, um die Vorkehrungen für Datensicherheit zu umgehen.
Phishing bleibt eine akute Gefahr
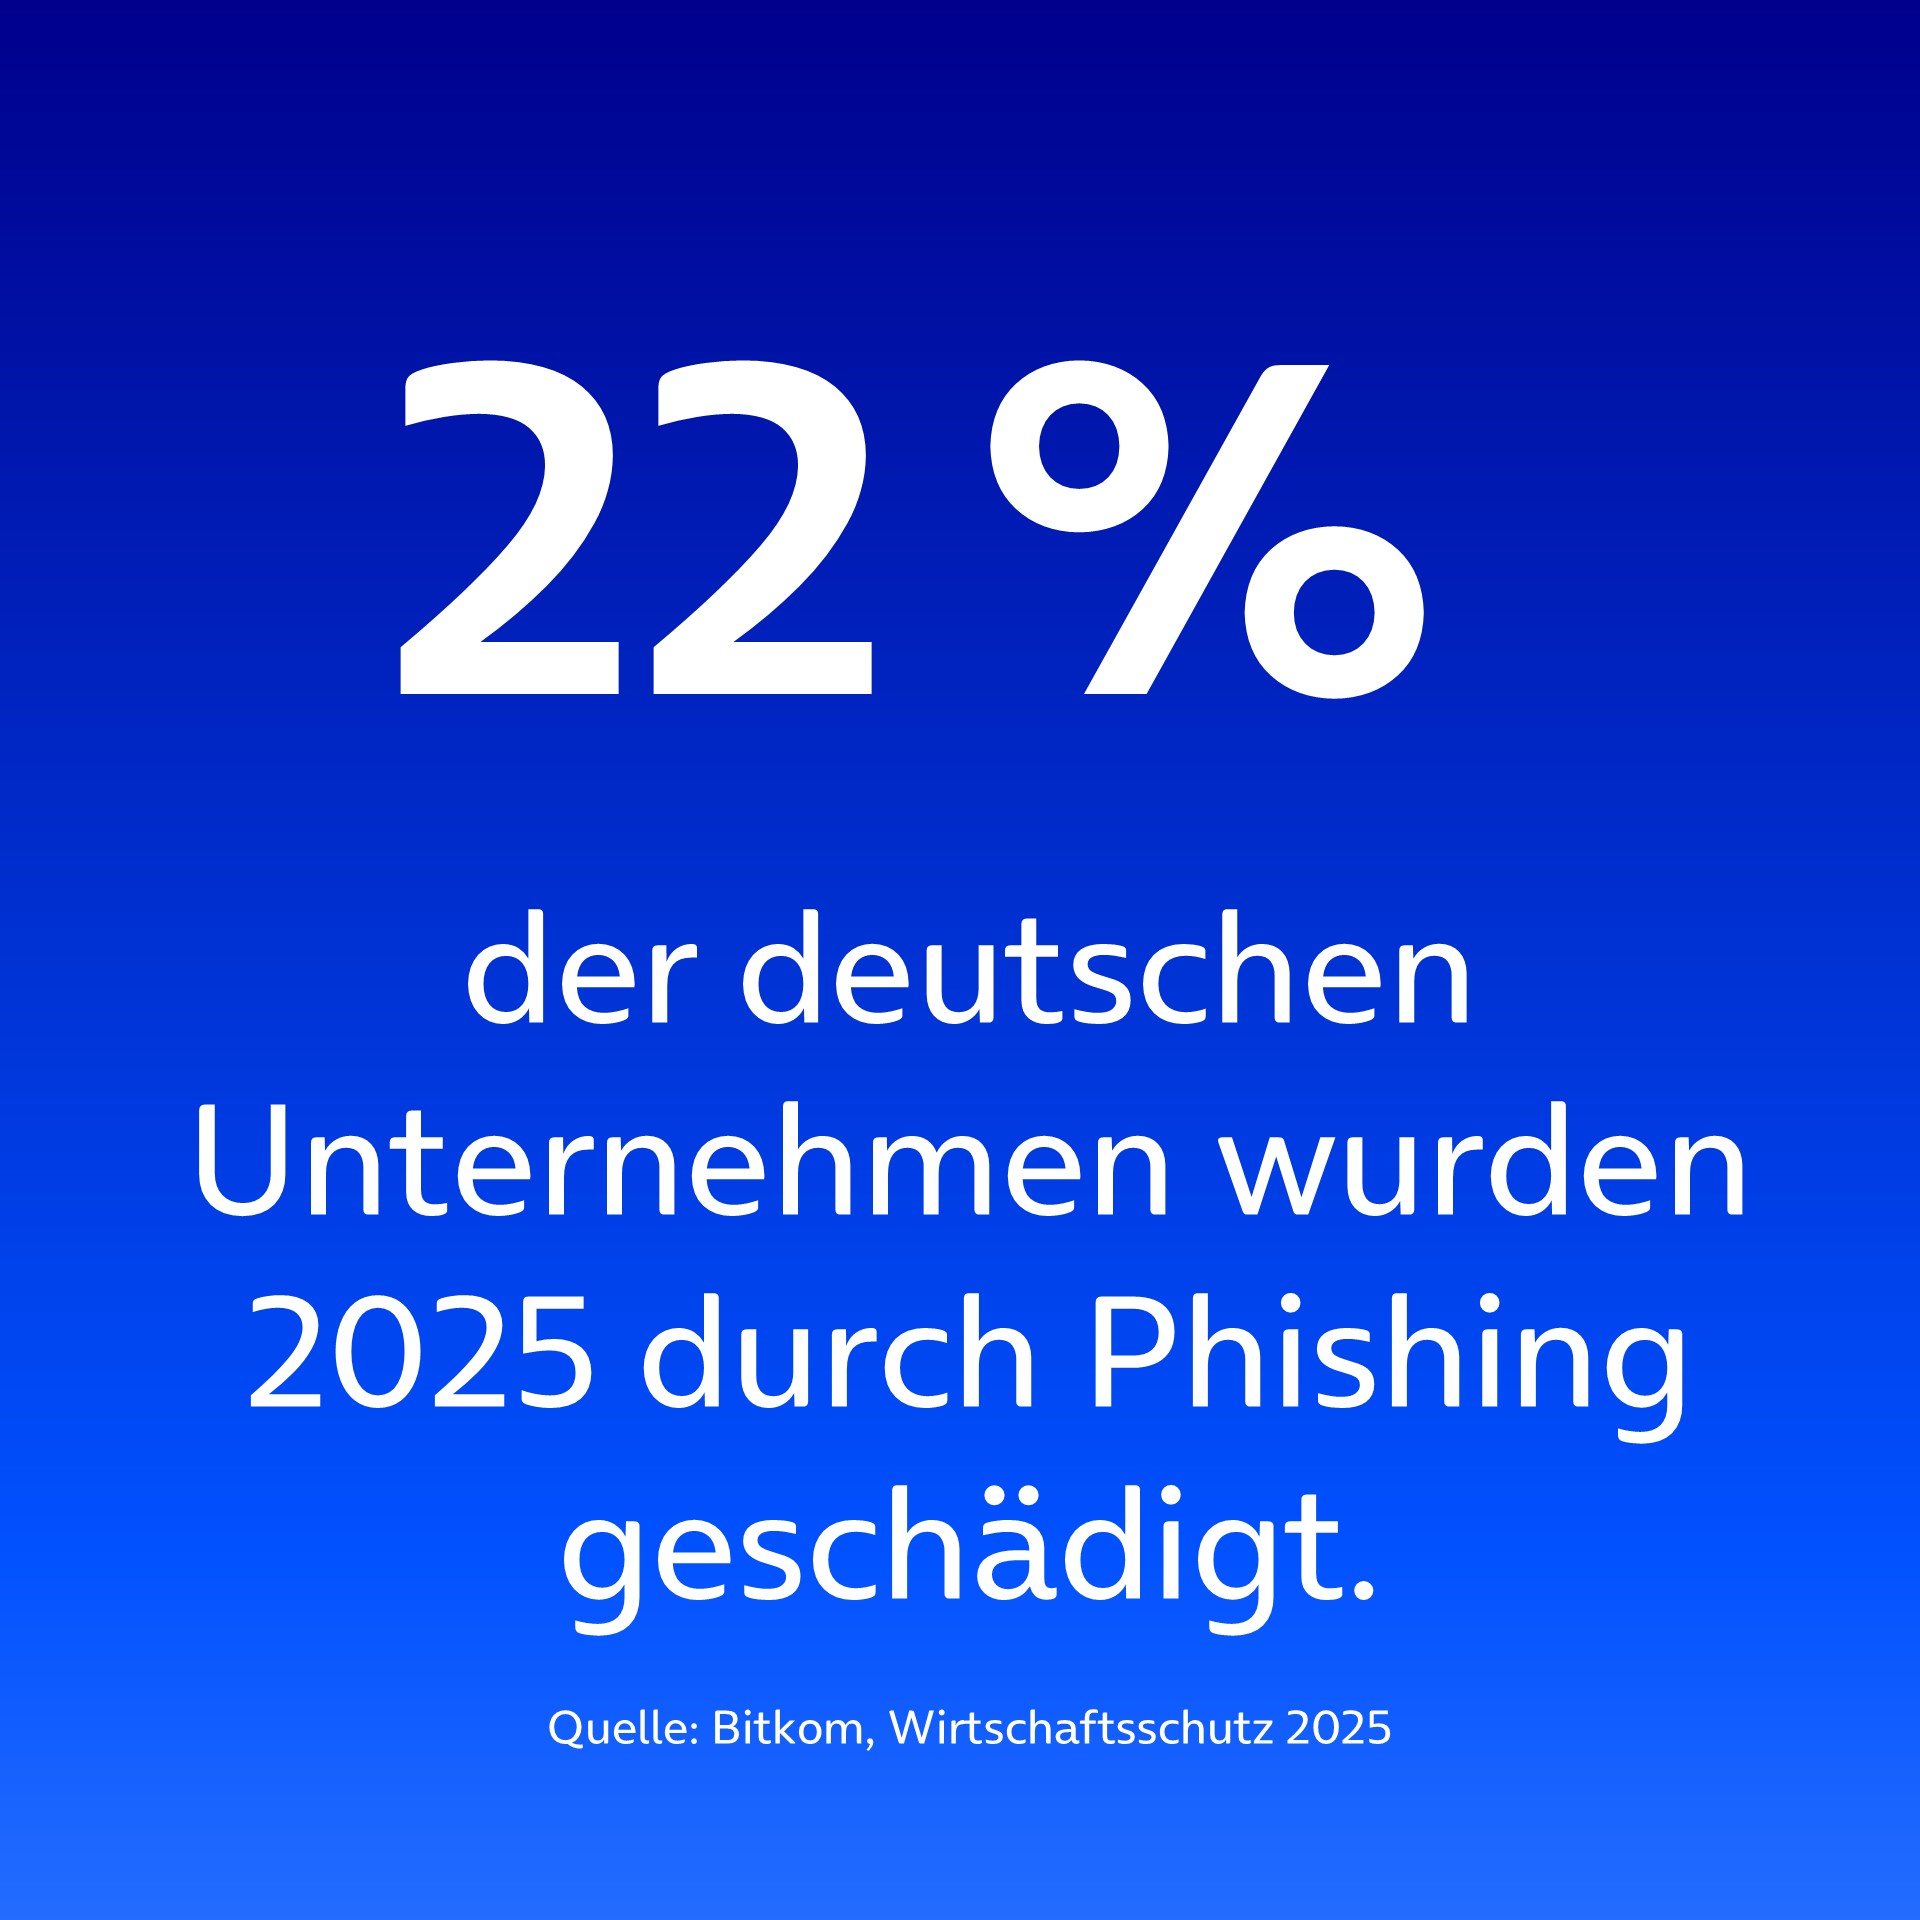
Dass die Gefahr durch Phishing nicht zu unterschätzen ist, zeigt der jährlich erscheinende Bericht „Wirtschaftsschutz“ des Branchenverbands Bitkom. Demnach verursachten Phishing-Angriffe im Jahr 2025 bei 22 % der befragten Unternehmen Schäden.
Dabei imitieren Cyberkriminelle nicht mehr nur den Finanzsektor. Das zeigt das Bundesamt für Sicherheit in der Informationstechnik (BSI) in seinem Bericht „Die Lage der IT-Sicherheit in Deutschland 2025“. Phishing-Mails ahmen demnach zunehmend auch andere Geschäftsfelder nach: So stieg der Anteil anderer nachgeahmter Branchen im Zeitraum von 2021 bis 2025 von rund 17 auf 71 % an.
So erkennen Sie Phishing
Die Phishing-Methoden werden immer ausgefeilter und durch künstliche Intelligenz (KI) immer schwerer zu erkennen. Die wichtigsten Warnsignale sollten Sie daher auf jeden Fall kennen:
- Ungewöhnliche Absenderadressen: Viele Phishing-Mails stammen von vermeintlich vertrauten E-Mail-Adressen. Diese können aus bekannten Namen von Banken oder Firmen bestehen, die aber mit seltsamen Zusätzen versehen sind (z. B. „Ihre-Bank123xy“)
- Bekannt wirkende Absender mit ungewöhnlichen Anliegen: Wirkt die Absenderadresse vertraut, liefern ungewöhnliche Anliegen einen Hinweis darauf, dass es sich um Betrug handelt.
- Unpersönliche Anrede: Häufig verwenden Phishing-Mails allgemeine Anreden wie „Sehr geehrter Kunde“ statt Ihres tatsächlichen Namens. Das kann ein Hinweis darauf sein, dass der Absender Sie gar nicht kennt.
- Dringende Handlungsaufforderungen: Die Mail fordert Sie z. B. mit äußerster Dringlichkeit dazu auf, Rechnungen zu begleichen, Anmeldedaten bzw. Zahlungsinformationen zu aktualisieren oder eine App auf Ihrem Gerät zu installieren.
- Drohszenarien: In der Regel sind dringende Handlungsaufforderungen mit negativen Szenarien verknüpft, die bei Nichtbefolgen des Aufrufs vermeintlich drohen. Das kann z. B. die Sperrung oder Löschung von Konten sein.
- Abfrage vertraulicher Daten: E-Mails, die Sie dazu auffordern, Passwörter, Nummern von Bankkonten und Kreditkarten oder andere vertrauliche Informationen preiszugeben, sollten Sie unbedingt ignorieren.
- Links oder Formulare: Viele Phishing-E-Mails zielen darauf ab, dass Empfängerinnen und Empfänger auf einen bestimmten Link klicken oder Angaben in einem Formular machen.
Vorsicht: Rechtschreibfehler oder unrealistische Versprechen in Phishing-Mails werden zunehmend seltener und die Nachrichten lassen sich immer schwerer von legitimen Mails unterscheiden. Daher sollten Sie dafür Sorge tragen, dass Ihre Mitarbeiterinnen und Mitarbeiter über das Thema Bescheid wissen. Regelmäßige Schulungen helfen dabei.
Arten und Beispiele für Phishing-Angriffe
Das Spektrum von Phishing-Attacken ist breitgefächert. Die Initiatoren bedienen sich unterschiedlicher Methoden und Kommunikationskanäle. Diese häufigen Phishing-Beispiele sollten Sie kennen:
Phishing-Mails sind eine besonders weitverbreitete Methode, bei der Betrüger ihre Opfer in E-Mails dazu auffordern, auf einen darin enthaltenen Link zu klicken. Dieser leitet auf eine betrügerische Zielseite. Hier sollen Sie persönliche oder betriebliche Informationen eingeben. Teilweise lassen sich Geräte sogar durch den Klick auf einen solchen Link mit Ransomware oder anderer Malware infizieren.
Die Angriffe sind breit gestreut, denn per E-Mail können Betrüger viele potenzielle Opfer erreichen. Phishing-Mails enthalten neben Links häufig auch schädliche Anhänge, über die Schadsoftware auf Ihr Gerät gelangen kann.
Entsprechende Sicherheitssoftware erkennt Phishing-Mails und leistet so einen Beitrag zur Datensicherheit in Ihrem Unternehmen. Zudem empfiehlt es sich, Ihre Belegschaft für das Thema zu sensibilisieren.
Smishing bezeichnet eine Form des Phishings, bei der eine betrügerische SMS-Nachricht an Mobiltelefone gesendet wird. Genau wie eine Phishing-Mail enthält auch die Phishing-SMS Links zu gefälschten Websites oder fordert Sie dazu auf, vertrauliche Informationen preiszugeben.
Smishing hat im Rahmen des Phishings einen wachsenden Stellenwert, da immer mehr Menschen ihre Mobiltelefone für Transaktionen und die berufliche Kommunikation nutzen. Das macht Firmenhandys und andere Mobilgeräte zu attraktiven Angriffszielen für Cyberkriminelle.
Beim Voice-Phishing – dem Vishing – kontaktieren Betrüger ihre potenziellen Opfer mit einer gefälschten Telefonnummer per Anruf. Der „Technical Support Scam“ ist eine der bekanntesten Betrugsmaschen in diesem Bereich. Anrufende geben sich als Service-Mitarbeiter namhafter Unternehmen aus, die per Internet bei der Lösung angeblicher technischer Probleme helfen.
Ziel der Phishing-Anrufe ist es in der Regel, die Angerufenen zur Installation von Software auf ihrem Gerät zu bewegen. Dadurch können die Betrüger anschließend vertrauliche Informationen wie etwa Bankdaten oder Firmengeheimnisse ausspähen.
Beim Spear-Phishing werden betrügerische E-Mails oder Nachrichten, die öffentlich zugängliche persönliche Informationen enthalten, gezielt an bestimmte Personen oder Gruppen gesendet. Die Angreifer geben sich dabei oft als vertrauenswürdige Personen oder Organisationen aus, die das Opfer kennen.
Das sogenannte Whaling ist eine besonders anspruchsvolle Form des Spear-Phishings. Sie konzentriert sich auf hochrangige Führungskräfte und Entscheidungsträger in Unternehmen, die Zugang zu sensiblen Informationen haben.
Ein bekanntes Beispiel für diese Form des Phishings ereignete sich 2014. Hochrangige Führungskräfte des Filmverleihs Sony Pictures Entertainment erhielten damals Phishing-Mails, die zur Verifizierung ihrer Anmeldedaten aufriefen. Die Angreifer erlangten dadurch Zugriff auf bis zu 100 TB interne Daten – unter anderem Geschäftsgeheimnisse wie Gehaltslisten, Zugangsdaten zu Servern und persönliche Informationen von Hollywoodstars.
Beim Website-Phishing – oft kombiniert mit E-Mail-Phishing – locken Betrüger ihre Opfer auf eigens erstellte Websites, die denen renommierter Unternehmen ähneln. Dort sollen sie persönliche Informationen eingeben. Diese werden dann von den Angreifern gestohlen und z. B. für Identitätsdiebstahl missbraucht.
Ebenfalls im Jahr 2014 wurde das Online-Auktionshaus eBay gehackt und dabei mehr als 140 Millionen Kundendatensätze gestohlen. Daraufhin erhielten zahlreiche Nutzerinnen und Nutzer E-Mails, die angeblich von eBay stammten. Die enthaltenen Links führten zu gefälschten Websites, auf denen die Angeschriebenen ihre Kontoinformationen angeben sollten.
So schützen Sie sich vor Phishing
Mit grundsätzlichen Sicherheitsmaßnahmen wie ausreichender Passwortsicherheit und zusätzlicher Multi-Faktor-Authentifizierung können Sie dafür sorgen, dass Phisher im Falle eines erfolgreichen Angriffs keinen Zugriff auf Online-Konten oder andere sensible Inhalte erlangen. Besser ist es, wenn der Angriff von vornherein scheitert. Folgende Hinweise sollten Sie beherzigen, um sich vor Phishing-Angriffen zu schützen:
- Öffnen Sie grundsätzlich keine E-Mails von Absendern, die Sie nicht kennen.
- Überprüfen Sie die genaue Adresse der Absender-E-Mail (je nach Mail-Client. z. B., indem Sie mit der Maus über dem Absendernamen haltmachen).
- Fahren Sie zunächst mit der Maus über Links und Anhänge, um zu prüfen, ob diese legitim sind.
- Achten Sie auf digitale Zertifikate wie SSL – die meisten legitimen Websites verwenden solche Zertifikate, entsprechende URLs beginnen mit „https“ statt mit „http“.
- Klicken Sie niemals auf verdächtige Links. Steuern Sie stattdessen die legitime URL des vermeintlich absendenden Unternehmens manuell über den Browser an.
- Kopieren Sie Namen und Textbestandteile verdächtiger E-Mails und suchen Sie im Web nach Hinweisen auf bereits bekannte Phishing-Angriffe.
- Schulen Sie Ihre Belegschaft regelmäßig, um das Bewusstsein und die Sensibilität gegenüber Phishing zu stärken.
- Achten Sie bei der Auswahl einer Sicherheits-Software darauf, dass diese einen technischen Schutz vor Phishing-Attacken enthält.
Phishing im Überblick
Phishing …
- ist eine Form der Cyberattacke, die auf Menschen statt auf technische Schwachstellen abzielt.
- ist immer schwerer zu erkennen, da Cyberkriminelle häufig KI nutzen und sprachliche Fehler seltener werden.
- trifft Unternehmen jeder Größe.
Um Schaden abzuwenden, müssen Belegschaften sich der unterschiedlichen Phishing-Methoden bewusst sein, um diese möglichst früh zu erkennen und abzuwehren.
O2 Business Newsletter
Melden Sie sich für den O2 Business Newsletter an und erhalten Sie Informationen zu weiteren Themen, Aktionen und Sonderangeboten für Geschäftskunden.
Häufig gestellte Fragen
Der Begriff Phishing-Nachricht steht für unterschiedliche Arten von betrügerischer elektronischer Kommunikation. Diese kann z. B. in Form von E-Mails, Textnachrichten oder Nachrichten in Social-Media-Kanälen geschehen. Phishing-Nachrichten haben das Ziel, Nutzerinnen und Nutzer zur Preisgabe persönlicher Informationen zu verleiten.
Zu diesem Zweck signalisieren Phishing-Nachrichten meist, dass eine bestimmte Aktion ausgeführt werden soll. Sie sind oft als Nachrichten getarnt, die von vertrauenswürdigen Absendern wie Banken, Online-Diensten oder Regierungsbehörden stammen.
Wenn Sie vermuten, dass Sie auf einen Link in einer Phishing-E-Mail geklickt haben und auf eine gefälschte Website weitergeleitet wurden, sollten Sie den Vorfall unbedingt einem Vorgesetzten und der zuständigen Abteilung Ihres Unternehmens melden. Folgen Sie den Regeln ihres Betriebs zur Incident Response und informieren Sie ggf. Kolleginnen und Kollegen, die ebenfalls betroffen sein könnten.
Spam bezieht sich in der Regel auf massenhaft versandte unerwünschte E-Mails, die sowohl für Werbezwecke als auch zur Verbreitung betrügerischer Angebote verwendet werden. Phishing ist eine spezielle Art von Betrug, bei dem Angreifer versuchen, persönliche Informationen zu erlangen. Dies geschieht normalerweise mithilfe gefälschter E-Mail-Adressen oder Websites. Diese wirken oft, als stammten sie von vertrauenswürdigen Quellen wie Banken oder Online-Diensten.
Passend zum Thema